Vì sao doanh nghiệp không nên xem nhẹ bảo mật database website?
Trong thời đại website trở thành kênh giao dịch, bán hàng và chăm sóc khách hàng chính của nhiều doanh nghiệp, bảo mật database website không còn là vấn đề kỹ thuật đơn thuần mà đã trở thành yếu tố sống còn. Một hệ thống database bị tấn công có thể khiến dữ liệu khách hàng bị rò rỉ, đơn hàng bị gián đoạn và uy tín thương hiệu bị ảnh hưởng nghiêm trọng. Trong đó, SQL Injection là một trong những lỗ hổng phổ biến và nguy hiểm nhất mà nhiều website doanh nghiệp tại Việt Nam đang vô tình bỏ qua.
SQL Injection là gì?
SQL Injection là một dạng lỗ hổng bảo mật xảy ra khi dữ liệu do người dùng nhập vào website không được kiểm soát, xử lý hoặc xác thực đúng cách trước khi được đưa vào truy vấn cơ sở dữ liệu. Nói một cách dễ hiểu, đây là tình huống mà "cánh cửa" tiếp nhận thông tin từ người dùng bị để hở, khiến database có thể bị truy cập hoặc thao túng ngoài ý muốn của người quản trị.
Những khu vực dễ phát sinh rủi ro
Về mặt khái niệm, rủi ro này thường liên quan đến các khu vực tiếp nhận dữ liệu trực tiếp từ người dùng, ví dụ như:
- Form đăng nhập tài khoản khách hàng hoặc quản trị viên
- Form tìm kiếm sản phẩm, dịch vụ trên website
- Form đặt hàng, thanh toán trong website bán hàng
- Form liên hệ, đăng ký tư vấn
Lưu ý: Bài viết này chỉ tập trung giải thích khái niệm, tác hại và cách phòng tránh SQL Injection ở mức tổng quan, không đi sâu vào kỹ thuật khai thác cụ thể, vì mục tiêu là giúp doanh nghiệp hiểu đúng và chủ động bảo vệ hệ thống của mình.
SQL Injection nguy hiểm thế nào đối với doanh nghiệp?
Nếu không được phòng tránh từ đầu, SQL Injection có thể gây ra hàng loạt hậu quả nghiêm trọng cho doanh nghiệp:
- Rò rỉ dữ liệu khách hàng: thông tin cá nhân, số điện thoại, địa chỉ, lịch sử mua hàng có thể bị lộ ra ngoài.
- Ảnh hưởng đến đơn hàng và tài khoản: dữ liệu đơn hàng, tài khoản khách hàng hoặc thông tin quản trị có thể bị thay đổi bất thường.
- Gián đoạn hoạt động website: hệ thống có thể ngừng hoạt động tạm thời hoặc lâu dài, ảnh hưởng trực tiếp đến kinh doanh.
- Mất uy tín thương hiệu: khách hàng mất niềm tin khi biết website từng gặp sự cố bảo mật.
- Thiệt hại về doanh thu và chi phí khắc phục: doanh nghiệp phải tốn thời gian, chi phí để xử lý sự cố và khôi phục dữ liệu.
Những website nào dễ gặp rủi ro SQL Injection?
Không chỉ các hệ thống lớn, ngay cả những website doanh nghiệp quy mô vừa và nhỏ cũng có thể gặp rủi ro nếu không được xây dựng và bảo trì đúng cách. Một số nhóm website có nguy cơ cao gồm:
Website có tương tác dữ liệu trực tiếp
- Website có form đăng nhập, đăng ký tài khoản
- Website bán hàng có giỏ hàng, đặt hàng, thanh toán trực tuyến
- Website có trang quản trị sản phẩm, bài viết, thông tin khách hàng
Website sử dụng công nghệ cũ hoặc thiếu bảo trì
- Website dùng mã nguồn cũ, plugin cũ hoặc chưa từng được kiểm tra bảo mật
- Website không kiểm soát chặt chẽ dữ liệu đầu vào từ người dùng
- Website lâu ngày không được bảo trì, cập nhật định kỳ
Những dấu hiệu cho thấy website cần kiểm tra bảo mật database
Doanh nghiệp nên chủ động kiểm tra bảo mật cơ sở dữ liệu nếu website xuất hiện một trong các dấu hiệu sau:
- Website thường xuyên báo lỗi truy vấn hoặc lỗi liên quan đến database
- Các form nhập liệu hoạt động bất thường, phản hồi sai lệch
- Trang quản trị có dấu hiệu đăng nhập lạ, không rõ nguồn gốc
- Dữ liệu bị thay đổi mà không rõ nguyên nhân
- Website tải chậm bất thường hoặc xuất hiện nội dung lạ trên giao diện
- Mã nguồn website đã lâu không được cập nhật
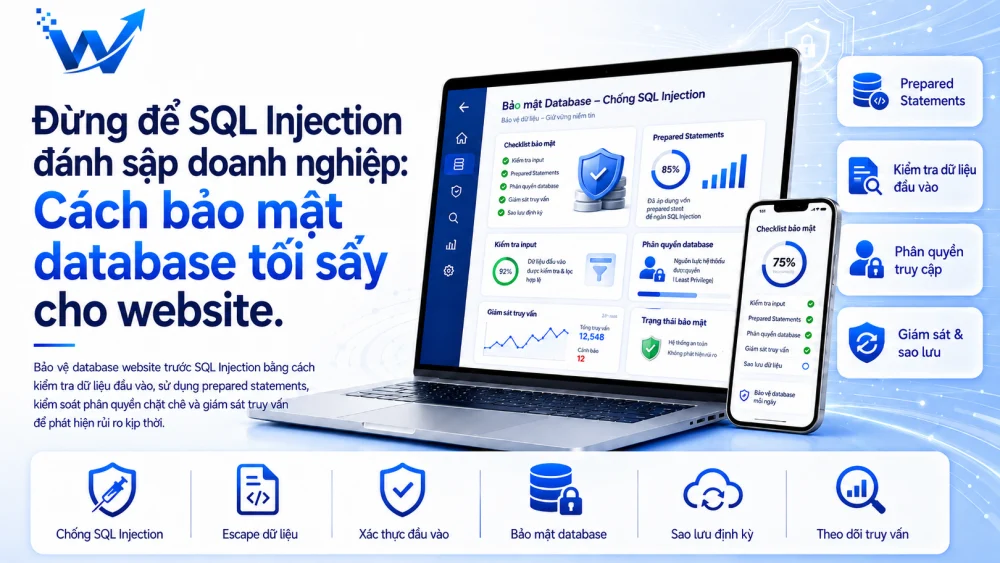
Cách bảo mật database website để hạn chế SQL Injection
Để phòng tránh hiệu quả, doanh nghiệp nên áp dụng đồng thời nhiều lớp bảo vệ trong quá trình xây dựng và vận hành website:
Về mặt kỹ thuật lập trình
- Sử dụng truy vấn an toàn như
Prepared StatementshoặcParameterized Querieskhi làm việc với database - Kiểm tra, xác thực và giới hạn dữ liệu đầu vào từ người dùng trước khi xử lý
- Không nối chuỗi truy vấn SQL trực tiếp từ dữ liệu do người dùng nhập vào
- Ẩn thông báo lỗi database chi tiết khỏi giao diện người dùng để tránh lộ cấu trúc hệ thống
Về mặt quản trị và vận hành
- Phân quyền tài khoản database theo nguyên tắc chỉ cấp quyền vừa đủ để sử dụng
- Cập nhật mã nguồn, framework, plugin và thư viện thường xuyên
- Sao lưu dữ liệu định kỳ để chủ động khôi phục khi cần thiết
- Sử dụng tường lửa ứng dụng web (WAF) nếu phù hợp với quy mô hệ thống
- Theo dõi log truy cập và thiết lập cảnh báo khi có dấu hiệu bất thường
- Kiểm tra bảo mật định kỳ, đặc biệt trước và sau mỗi lần nâng cấp website
Vai trò của lập trình bảo mật ngay từ đầu khi thiết kế website
Nhiều doanh nghiệp thường chỉ chú trọng đến giao diện đẹp, tốc độ tải trang hay trải nghiệm người dùng, mà quên rằng phần xử lý dữ liệu phía sau mới là yếu tố quyết định sự an toàn lâu dài. Một website doanh nghiệp vững chắc cần được xây dựng với tư duy bảo mật ngay từ giai đoạn lập trình, trong đó cấu trúc database, các form nhập liệu, hệ thống tài khoản quản trị và phân quyền truy cập đều cần được thiết kế cẩn thận. Khi nền tảng kỹ thuật được đầu tư đúng mức, website sẽ vận hành ổn định và đáng tin cậy hơn trong suốt quá trình sử dụng.
Những sai lầm thường gặp khi bảo mật database website
Trên thực tế, không ít website gặp sự cố bảo mật xuất phát từ những sai lầm có thể phòng tránh được:
- Sử dụng mã nguồn cũ nhưng không kiểm tra lại lỗ hổng bảo mật
- Dùng chung một tài khoản database có quyền truy cập quá cao cho nhiều chức năng
- Không thực hiện sao lưu dữ liệu định kỳ
- Hiển thị thông báo lỗi database chi tiết ra ngoài giao diện website
- Không kiểm tra kỹ các form liên hệ, đăng nhập, đặt hàng trước khi đưa vào sử dụng
- Không cập nhật mã nguồn, plugin hoặc thư viện theo thời gian
- Chỉ xử lý sự cố sau khi website đã bị lỗi hoặc mất dữ liệu, thay vì phòng ngừa từ đầu
Bảo mật database có ảnh hưởng đến SEO và trải nghiệm người dùng không?
Câu trả lời là có. Một website an toàn giúp tăng độ tin cậy với khách hàng, hạn chế tối đa các lỗi truy cập, lỗi dữ liệu hoặc gián đoạn hoạt động không mong muốn. Khi hệ thống vận hành ổn định ngay cả lúc có nhiều lượt truy cập cùng lúc, trải nghiệm người dùng sẽ được cải thiện đáng kể. Đây cũng là nền tảng quan trọng để xây dựng một thiết kế website chuẩn SEO, chuyên nghiệp và phát triển bền vững trong dài hạn.
Vì sao nên chọn Winora thiết kế website bảo mật?
Là công ty thiết kế website với kinh nghiệm triển khai nhiều dự án cho doanh nghiệp thuộc đa dạng lĩnh vực, Winora luôn đặt yếu tố bảo mật lên hàng đầu trong từng dự án:
- Tư vấn cấu trúc website phù hợp với nhu cầu và quy mô của từng doanh nghiệp
- Thiết kế website chuyên nghiệp, chuẩn responsive, dễ dàng quản trị và mở rộng
- Chú trọng bảo mật form nhập liệu, tài khoản quản trị và cơ sở dữ liệu ngay từ khâu lập trình
- Hỗ trợ tối ưu tốc độ tải trang, SEO cơ bản và trải nghiệm người dùng
- Đồng hành cùng doanh nghiệp trong việc bảo trì, nâng cấp và kiểm tra website khi cần thiết
Liên hệ Winora để được tư vấn bảo mật website ngay hôm nay
Nếu doanh nghiệp của bạn đang có nhu cầu thiết kế website bảo mật, tối ưu database hoặc muốn kiểm tra lại mức độ an toàn của website hiện tại, đừng chờ đến khi sự cố xảy ra mới hành động. Hãy liên hệ ngay với Winora để được tư vấn giải pháp phù hợp, giúp bảo vệ dữ liệu khách hàng và duy trì hoạt động kinh doanh ổn định, lâu dài.
Hotline tư vấn: 0914476792